#politie

5 posts · Last used 20d

Mona Keijzer vind dat de politie maar op de benen van feestende Marokkanen moet schieten. De Telegraaf doet lekker mee met het framen van deze zogenaamde rellen. De politie intimideerde vanochtend op grote schaal in Den Haag en Rotterdam. Ze lieten de Marokkanen maar heel eventjes feesten. Dit voelt voor de Marokkaanse gemeenschap alsof ze de wereldcup hebben gewonnen en terecht. Als dit Nederlanders waren geweest, dan zou het geframed zijn alsof het allemaal zo heerlijk gezellig en gemoedelijk was. Toen in 1988 Nederland het EK won, waren er uren lang opstoppingen in alle Nederlandse steden, waar de politie ook aan meedeed en bij de inhuldiging in Amsterdam sneuvelden er meerdere woonboten. Nu stond de politie (incl. ME) de Marokkanen al intimiderend op de wachten. 'Ja maar er werd geschoten op de politie' !!11!!!1! :troll: Dat was een zgn. balletjespistool volgens de politie. Er van uitgaande dat dit inderdaad zo was (moet je dat willen geloven), dan is dat heel stom van die persoon. Maar uitgebreide rellen? Nee. Ja mensen waren boos op de politie omdat ze al na een half uur door een waterkanon werden verdreven. Die hadden ze dus al klaarstaan en dan weet je meteen wat de intentie was van de politie. #politie #Marokko #DeTelegraaf #DenHaag #Rotterdam #MonaKeijzer #repressie #framing
8
4
12
0
Replying to
Zojuist heb ik aangifte gedaan op https://politie.nl Beide sites zijn nu nog live: https:⧸⧸bunq.diaojj.com (achter Cloudflare) https:⧸⧸bunq.stakebet.live (216.203.20.170) Maar eens zien of de Politie hier (op zondagavond) iets mee kan, d.w.z. in elk geval #Cloudflare ervan overtuigen dat die eerste side uit de lucht moet. #CloudflareIsEvil dus ik verwacht er niks van. De volgende site, ook achter Cloudflare, is ook nog steeds live: https:⧸⧸digitaalformulier.4417.info Zie https://todon.nl/@ErikvanStraten/116255199097910985 en verder. Aan de andere kant is dat dweilen met de kraan open, want voor weinig geld en met weinig moeite hebben de criminelen zo weer nieuwe domeinnamen voor dezelfde nepsites. M.b.t. de Cloudflare "evilness" zie https://todon.nl/@ErikvanStraten/116263229585961944 Over de bellende nep bunq medewerker schreef ik vandaag ook in https://www.security.nl/posting/929480/nep+bunq+beller+%28odido+lek%29 #BigTechIsEvil #InternetIsZiek #OdidoIsEvil #Odido #DataLek #OdidoDataLek #Aangifte #Politie #CyberCrime #BankHelpDeskFraude
Quoting
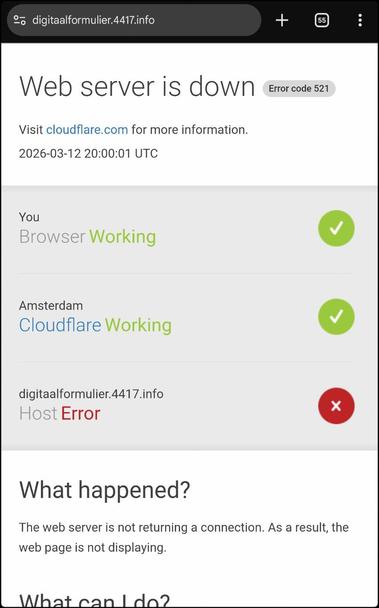
@vreer@todon.nl : de phishingsites die ik noemde "verstoppen" zich achter Cloudflare (dat geldt voor steeds meer nepsites). Cloudflare claimt dat zij, als "doorgever", niet verantwoordelijk zijn voor de inhoud van websites - maar zij verhullen het IP-adres van de feitelijke servers en bieden daarmee nóg meer anonimiteit. Cloudflare biedt haar diensten gratis of voor weinig geld aan, aan volstrekt anonieme partijen. Zie bijv. https://arstechnica.com/security/2024/07/cloudflare-once-again-comes-under-pressure-for-enabling-abusive-sites/ Daarnaast maken veel criminelen misbruik van gratis *.workers.dev en *.pages.dev websites (ook van Cloudflare; zie o.a. https://www.levelblue.com/blogs/spiderlabs-blog/its-raining-phish-and-scams-how-cloudflare-pages-dev-and-workers-dev-domains-get-abused) In https://infosec.exchange/@Bitwiper/112772374882006712 kun je meer lezen over Cloudflare. Op 12 maart was de phishingsite "digitaalformulier.4417.info" een tijdje down, maar NIET de Cloudflare proxyserver. In de screenshot die ik toen maakte (zie onder) kun je zien dat mijn browser een https (versleutelde) verbinding had met een proxyserver van Cloudflare. Cloudflare ZIET dus al het netwerkverkeer met sites "achter hen" (daarmee zien ze ook inloggegevens voorbij komen, en daar maken ze geen geheim van: https://blog.cloudflare.com/password-reuse-rampant-half-user-logins-compromised/) Cloudflare zou dus zeer eenvoudig zelf kunnen analyseren of het om een phishingsite gaat en zelf kunnen blokkeren, maar dat doet zij niet. Medeplichtig aan cybercrime - met winstoogmerk. #CloudflareIsEvil
Open quoted post
2
37
2
0
Replying to
GOOGLE+CLOUDFLARE ARE EVIL / MALAFIDE ELEKTRICIENS Gisteravond op TV bij Radar o.a. "Malafide elektriciens": https://radar.avrotros.nl/artikel/uitzending-radar-6-april-ticketprijzen-wk-voetbal-malafide-elektriciens-en-tatoeages-weglaseren-62538 Vanochtend: "Politie noemt oplichting door elektriciens via Google Ads 'georganiseerde misdaad’": https://www.security.nl/posting/931355/Politie+noemt+oplichting+door+elektriciens+via+Google+Ads+%27georganiseerde+misdaad%E2%80%99 Met een kort onderzoekje vond ik van één van de partijen die het niet zo nauw neemt met de regels voor eerlijk zakendoen, en schreef daarover in https://www.security.nl/posting/931363 - helaas is die reactie ondertussen verwijderd door een moderator. Een snapshot vindt u echter in https://archive.is/6HI4J (ik had een voorgevoel). Hieronder vindt u een lijstje met betrokken domeinnamen (zie https://archive.is/6HI4J voor een meer uitgebreide toelichting). In aanvulling daarop schreef ik later op security.nl (daar heb ik geen snapshot meer van kunnen maken op archive.is): ❝ Overigens is dit niet de enige partij die agressief in Google ads verschijnt. Aanvulling: de voorpagina van https://elektricienvlaanderen.be wijkt af van de andere sites, maar bovenin (PDF) https://elektricienvlaanderen.be/wp-content/uploads/2022/02/algemene-voorwaarden-https___elektricienvlaanderen.be_.pdf staat: "Algemene voorwaarden Versie 1.2 [...] Louwmans Installatie Techniek B.V. KVK: 84966378 BTW: NL863443515B01 [...]" ❞ #GoogleIsEvil #CloudflareIsEvil #BigTechIsEvil #InfoSec #Fraude #Oplichting #GeorganiseerdeMisdaad #Politie #ACM #Elektricien #MalafideElektriciens
1
21
0
0
You've seen all posts